
- 전체
- 보안뉴스
- 제로데이취약점
- 해킹프로그래밍
- 웹해킹
- 해킹기법
- 정보보호
- 정보보안기사 - 국가기술자격
- 악성코드분석_리버싱
- 시큐어코딩_개발보안진단원
- CISSP
- CISA
- 모의해킹_penetration-test
- deepweb / tor network
- Kali Linux
보안뉴스 인터넷뱅킹 악성코드 유포로 공인인증서 대량 탈취!
2013.02.04 12:55
인터넷뱅킹 악성코드 유포로 공인인증서 대량 탈취!
악성코드 통해 하루새 수많은 공인인증서 수집해간 증거 포착!
하우리 최상명 팀장 “FTP 통해 공인인증서 수집, 2차 피해 우려”
[보안뉴스 권 준] 국내 인터넷뱅킹 악성코드를 통해 하루 사이에 수많은 공인인증서가 수집되는 증거가 포착돼 국내 인터넷뱅킹의 보안위협이 매우 심각한 상황임을 입증하고 있다.
|
|
|
인터넷뱅킹 악성코드를 통해 하루새 수많은 공인인증서가 수집된 증거자료 [출처 : 하우리] |
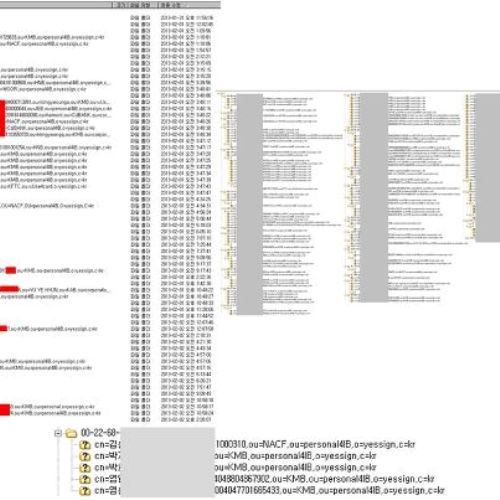
해커들이 악성코드가 설치 동의 없이 바로 설치되는 드라이브 바이 다운로드(Drive-by Download) 방식을 통해 인터넷뱅킹용 악성코드를 유포한 후, FTP를 통해 공인인증서를 전부 수집해간 흔적이 발견된 것이다.
이를 발견한 하우리의 최상명 팀장에 따르면 단 하루사이에 엄청나게 많은 사용자가 해당 악성코드를 통해 공인인증서를 유출당한 것으로 알려졌다.
이와 관련 최상명 팀장은 “이번 공인인증서 탈취 사건은 몇 가지 단서를 통해 범행 관련자를 추정해볼 수 있을 것 같다”며, “FTP에 수집되어 있는 공인인증서 중 최초로 수집된 것은 중국인의 공인인증서였고, 악성코드에 감염된 PC의 MAC 주소가 VMware인 것으로 보아 해커가 악성코드를 제작한 후, VMware에서 공인인증서가 제대로 수집되는지 테스트 했을 가능성이 높다”고 추측했다.
덧붙여 그는 “공인인증서 사용자명이 중국인으로 추측된다”며, “이로 인해 중국 해커가 국내 은행에서 중국인 이름으로 공인인증서를 발행한 것으로 보인다“고 설명했다.
이렇듯 악성코드를 대량으로 유포해 공인인증서를 직접 탈취해가는 증거가 직접 포착됨에 따라 공인인증서를 통한 인터넷뱅킹 거래에 있어 보안대책이 더욱 강화될 필요성이 높아지고 있다.


공인인증서가 대량으로 유출된 것이 확인됨에 따라 공인인증서를 탈취당한 인터넷뱅킹 사용자의 예금 인출 등의 2차 피해가 우려돼 금융당국과 은행의 철저한 모니터링과 후속조치가 요구되고 있다.
특히, 사용자의 경우에는 공인인증서나 보안카드 번호를 절대 PC에 보관하지 말고, 보안 업데이트에 만전을 기해야 할 것으로 보인다.
[권 준 기자(editor@boannews.com)]
가을의 곰 曰 : 대한민국 인터넷의 특이한 아이템인 ActiveX 공인 인증서가
나름대로 보안에 관한 안정성으로 그 존재를 유지 하는데,
외국의 헤커가 대한민국 인증서도 해킹해 간다는 것은
지금 언제나 화두가 되는 ActiveX인증서 유지에 논리를 잃는 것 아닌가요?
이제 ActiveX는 좀 걷어내고 Clean Internet에 구현되었으면 합니다.
광고 클릭에서 발생하는 수익금은 모두 웹사이트 서버의 유지 및 관리, 그리고 기술 콘텐츠 향상을 위해 쓰여집니다.
