모의해킹 컨설팅

고객의 주요 시스템에 대해 보안담당자의 사전승인을 취득한 후 취약점을 찾아 내·외부자 관점에서 침투테스트(Penetration Test)를 시도하여 이로 인해 발생할 수 있는 해킹 위협 및 내부 보안 사고를 예방하고 차단하기 위한 대응책을 제시하는 서비스입니다.

수행 절차

체계적이고 객관적인 모의해킹을 위하여 ㈜AhnLab 정보보호컨설팅 방법론 (ASEM, AhnLab Security Engineering
Methodology)의 ‘모의침투테스트 방법론(APTM, the AhnLab Penetration Test Methodology)’에 따라 9단계의 절차로 수행
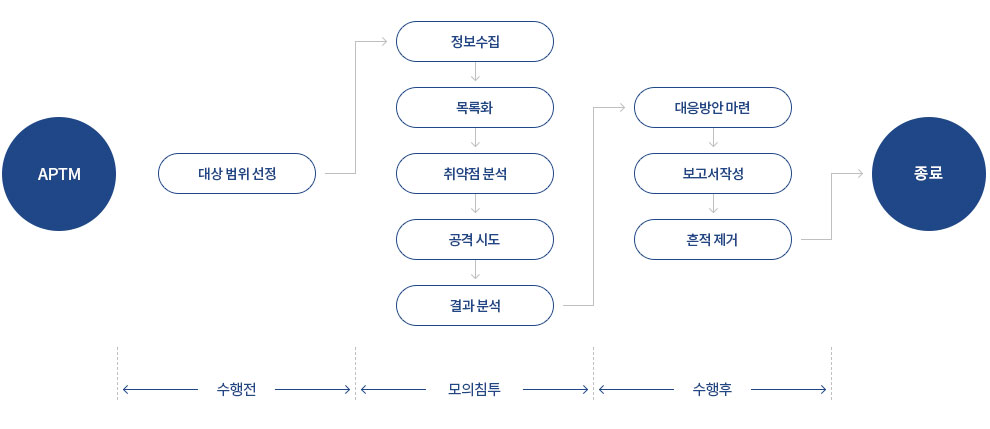
모의침투테스트 방법론(APTM) 수행철차 구조도
수행전(대상범위선정)→모의침투(정보수집→목록화→취약점분석→공격시도→결과분석)→수행후(대응방안마련→보고서작성→흔적제거)→종료

수행 방법

  • 고객사의 보안담당자와 사전협의 후 AhnLab의 모의해킹 전담 컨설턴트에 의해 수행
  • 정보시스템 외부에서 해커를 가장하여 침투테스트를 수행, 내부의 악의적인 사용자를 가장한 정보유출 및 시스템 파괴 등의 시나리오를 이용하여 점검 실시
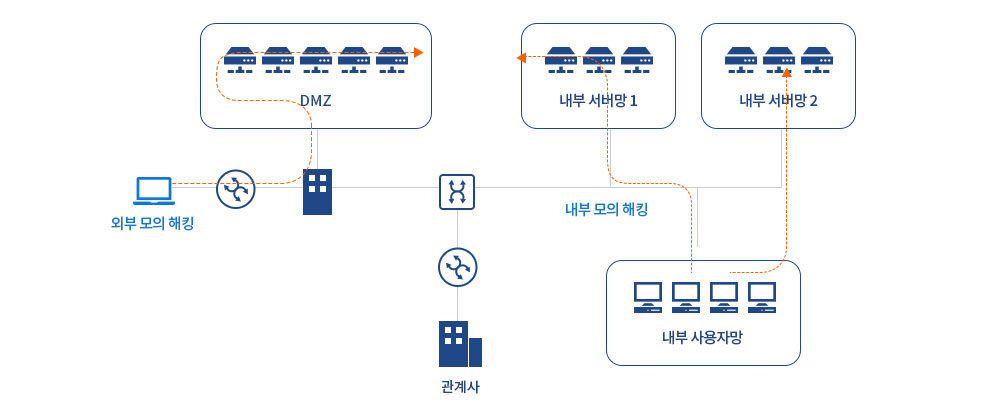
수행 방법 구조도

수행 절차

수행 절차 내역
업무 구분 수행 내용 비고
웹어플리케이션 1. 사용자 인증 인가된 사용자 여부 식별(Identifying)에 대한 취약점 점검
2. 사용자 세션관리 유/무선 환경의 네트워크 Session, 쿠키 등에 대한 취약점 점검
3. 암호화 및 전송 보안 중요 정보 암호화 전송에 대한 취약점 점검
4. 접근제어 및 권한 비정상적인 권한을 이용하여 접근할 수 있는 취약점 점검
5. 데이터유효성 입력변수 유효성 점검 및 악의적인 데이터 대응 관련 취약점 점검
6. 웹 취약점 웹 보안영역의 전반적인 문제점으로 인하여 발생 하는 취약점 점검
7. 사용자 개인정보보호 인가된 사용자 여부 식별(Identifying)에 대한 취약점 점검
8. 정보노출 배너 정보, Open Port 정보, 임시/백업 파일 등의 정보 획득
9. 권한획득 취약한 계정/비밀번호, 취약한 버전의 서비스 등을 이용한 권한 획득


경축! 아무것도 안하여 에스천사게임즈가 새로운 모습으로 재오픈 하였습니다.
어린이용이며, 설치가 필요없는 브라우저 게임입니다.
https://s1004games.com

[출처] http://www.ahnlab.com/kr/site/product/consultType8.do


본 웹사이트는 광고를 포함하고 있습니다.
광고 클릭에서 발생하는 수익금은 모두 웹사이트 서버의 유지 및 관리, 그리고 기술 콘텐츠 향상을 위해 쓰여집니다.
번호 제목 글쓴이 날짜 조회 수
공지 침투테스트(취약점검점검, 모의해킹) 문의 / 답변 졸리운_곰 2017.12.10 28361
21 BIND DNS와 DHCP 보안 취약점 발견...업데이트 필수 file 졸리운_곰 2018.03.11 261
20 인텔 칩 내에서 설계 오류 발견된 이후 이틀간의 기록 file 졸리운_곰 2018.01.04 226
19 [4.28 버그리포트] CVE-2017-8301 外 file 졸리운_곰 2017.04.28 133
18 [4.24 버그리포트] CVE-2015-1521 外 file 졸리운_곰 2017.04.25 108
17 모의해킹 보고서 [2호]_주간취약점동향리포트_20120925.pdf file 졸리운_곰 2014.11.12 360
16 GNU Bash 원격명령 실행 취약점 대응방안 권고.pdf file 졸리운_곰 2014.10.27 266
15 Wordpress Frontend Upload Plugin - Arbitrary File Upload 졸리운_곰 2014.02.17 914
14 Wordpress Buddypress Plugin 1.9.1 - Privilege Escalation 졸리운_곰 2014.02.17 869
13 Daum Game 1.1.0.5 - ActiveX (IconCreate Method) Stack Buffer Overflow 졸리운_곰 2014.02.09 779
12 Android Browser and WebView addJavascriptInterface Code Execution 졸리운_곰 2014.02.09 1375
11 Apache Tomcat Manager Application Upload Authenticated Code Execution 졸리운_곰 2014.02.09 3157
10 NETGEAR ReadyNAS Perl Code Evaluation 졸리운_곰 2014.01.07 2016
9 Adobe Reader ToolButton - Use After Free 졸리운_곰 2014.01.07 1342
8 Moodle Remote Command Execution 가을의 곰을... 2013.11.06 1588
7 Apache + PHP 5.x - Remote Code Execution (Multithreaded Scanner v2) 가을의 곰을... 2013.11.06 1420
6 MS13-080 Microsoft Internet Explorer CDisplayPointer Use-After-Free 가을의 곰을... 2013.10.18 1537
5 Apple iOS 7.0.2 - Sim Lock Screen Display Bypass Vulnerability 가을의 곰을... 2013.10.17 1191
4 XAMPP 1.8.1 (lang.php, WriteIntoLocalDisk method) - Local Write Access Vulnerability 가을의 곰을... 2013.10.17 1260
3 Micorosft Internet Explorer SetMouseCapture Use-After-Free file 가을의 곰을... 2013.10.13 1151
2 Apache Tomcat/JBoss EJBInvokerServlet / JMXInvokerServlet (RMI over HTTP) Marshalled Object file 가을의 곰을... 2013.10.13 4162
대표 김성준 주소 : 경기 용인 분당수지 U타워 등록번호 : 142-07-27414
통신판매업 신고 : 제2012-용인수지-0185호 출판업 신고 : 수지구청 제 123호 개인정보보호최고책임자 : 김성준 sjkim70@stechstar.com
대표전화 : 010-4589-2193 [fax] 02-6280-1294 COPYRIGHT(C) stechstar.com ALL RIGHTS RESERVED