
- 전체
- 보안뉴스
- 제로데이취약점
- 해킹프로그래밍
- 웹해킹
- 해킹기법
- 정보보호
- 정보보안기사 - 국가기술자격
- 악성코드분석_리버싱
- 시큐어코딩_개발보안진단원
- CISSP
- CISA
- 모의해킹_penetration-test
- deepweb / tor network
- Kali Linux
deepweb / tor network [deepweb / tor network] 노드로 만드는 간단한 토르 웹 서버!!
2024.01.21 23:47
[deepweb / tor network] 노드로 만드는 간단한 토르 웹 서버!!
노드로 만드는 간단한 토르 웹 서버!!
n00bh4cker 2020. 7. 29. 14:240. 환경 리눅스 민트 19
1. 토르 설치
sudo apt install tor 로 토르를 설치한다
2. 토르 설정파일 변경
sudo vi /etc/tor/torrc 에
HiddenServiceDir /tor서버관련정보가들어갈디렉토리
HiddenServicePort 80 127.0.0.1:80
이런식으로 적어준다...
참고로 여러개를 적을수도 있고... 서버를 만들때마다 랜덤한 호스트네임과 개인 키 파일이 주어진다
hostname => 호스트 네임에 관한 정보를 가지고 있는 파일
private_key => 개인 키 파일
*서버 관련 디렉토리들이 동일한 레벨에 있다고 할 때 나중에 한번에 호스트 네임들을 다 보고 싶다면 head */hostname 을 해주자...


3. 토르 서비스 재시작 및 서버 열기..
sudo service tor restart 로 서버를 재시작 해준다... 부트스트랩 과정이 끝난다면 노드나 플라스크 또는 기타 자신에게 익숙한 백엔드로 서버를 연다!! 위에서 HiddenServicePort에 80포트를 지정했으니 80으로 리슨해줘야한다....
아 그리고 포트 포워딩도 해야한다.. 이건 공유기마다 케바케니 패스!!
* 아래는 정말 간단한 express hello world 서버
const express = require('express')
const app = express()

app.get('/',(req, res)=>{
	res.status(200).send("Hello world! 123");
})

app.listen(80,()=>{console.log("server is running...")})
4. 확인
토르 브라우저로 hostname에 써진곳을 들어가보자
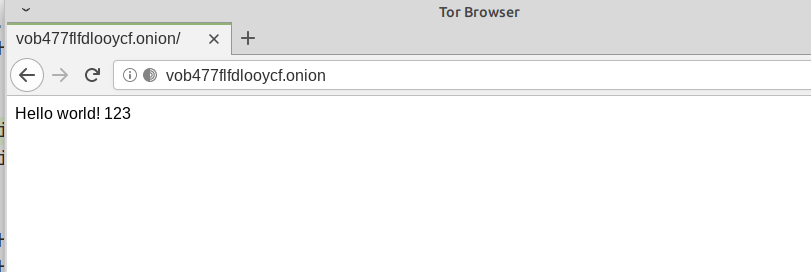
[출처] https://n00bh4cker.tistory.com/120
본 웹사이트는 광고를 포함하고 있습니다.
광고 클릭에서 발생하는 수익금은 모두 웹사이트 서버의 유지 및 관리, 그리고 기술 콘텐츠 향상을 위해 쓰여집니다.
광고 클릭에서 발생하는 수익금은 모두 웹사이트 서버의 유지 및 관리, 그리고 기술 콘텐츠 향상을 위해 쓰여집니다.
댓글 0
| 번호 | 제목 | 글쓴이 | 날짜 | 조회 수 |
|---|---|---|---|---|
| 공지 | 침투테스트(취약점검점검, 모의해킹) 문의 / 답변 | 졸리운_곰 | 2017.12.10 | 28361 |
| 15 |
[해킹 프로그래밍][화이트해커][모의해킹] DARK FANTASY HACK TOOL
 | 졸리운_곰 | 2021.04.28 | 174 |
| 14 | 코드 인젝션 | 졸리운_곰 | 2017.07.01 | 300 |
| 13 | Hacking Tools Repository | 졸리운_곰 | 2016.04.18 | 997 |
| 12 | 모의해킹을 연습할 수 있는 환경을 제공하는 사이트 | 졸리운_곰 | 2014.11.18 | 1767 |
| 11 |
AEG: Automatic Exploit Generation
| 졸리운_곰 | 2014.10.31 | 249 |
| 10 | Apache / PHP 5.x - cgi-bin Remote Code Execution Exploit | 졸리운_곰 | 2014.09.19 | 464 |
| 9 | Linux/x86 Multi-Egghunter | 졸리운_곰 | 2014.02.17 | 771 |
| 8 | Windows RT ARM Bind Shell (Port 4444) | 졸리운_곰 | 2014.02.17 | 1037 |
| 7 | Linux/x86 Reverse TCP Bind Shellcode (92 bytes) | 졸리운_곰 | 2014.02.17 | 813 |
| 6 | [ShellCode] Windows MessageBox ShellCode | 가을의 곰을... | 2013.11.19 | 1071 |
| 5 |
metaexploit 사용법 메뉴얼
| 가을의 곰을... | 2013.06.16 | 3581 |
| 4 |
쉘코드의 원리와 구현
| 가을의 곰을... | 2013.02.11 | 2938 |
| 3 | Metasploit Framework 우분투에 설치하기(Install Metasploit framework in Ubuntu) | 가을의 곰을... | 2013.02.10 | 1612 |
| 2 |
윈도우버전 Metasploit 에서 사용자 exploit 사용하는법
| 가을의 곰을... | 2013.02.10 | 2810 |
| 1 |
metaexploit 사용한 custom exploit 제작
| 가을의 곰을... | 2013.02.09 | 2526 |